Marketing Cross Media : pourquoi l’adopter ?

Marketing Cross Media : pourquoi l’adopter ?

Le cross média est un bon moyen pour éviter la concurrence entre les différents supports de communication, il permet ainsi de rentabiliser les investissements publicitaires. Avec le cross média, tous les médias deviennent complémentaires et se renforcent de manière à multiplier les effets de la publicité.

De plus en plus, la marque s’incarne dans des figures du quotidien, des blogueurs ou influenceurs qui ressemblent à leur audience et s’adresseront à eux d’égal à égal. Les avancées en matière de publicité ciblée permettent aussi de présenter à son audience des produits ou services directement intéressants pour elle.

On voit également les formats publicitaires s’enrichir, aller vers plus d’interactivité, privilégier la vidéo, pour devenir des formats « rich media ». Tous ces bouleversements qui atteignent depuis quelques années le marché de la publicité ont donné naissance à une nouvelle forme de stratégie : le cross média marketing.

Tirer parti de la puissance des médias traditionnels et innovants en les associant, et donner au consommateur un rôle actif dans la campagne publicitaire, c’est tout l’enjeu de cette nouvelle stratégie, et c’est précisément ce qui fait sa force.

Le cross média, une pratique publicitaire reposant sur la complémentarité

Le cross média est une pratique publicitaire visant, à l’occasion d’une même campagne publicitaire, à combiner l’utilisation de plusieurs médias différents pour diffuser des publicités. On pourra ainsi diffuser des flyers papiers vantant un jeu concours sur Facebook, et faire également des annonces radio pour rediriger vers ce jeu concours. Ici 3 médias différents, papier, réseau social et radio, sont donc utilisés pour atteindre le même but : faire la publicité d’une marque, enseigne ou organisation. Une pratique simple à comprendre donc, mais pas forcément évidente à mettre en place. Qu’il s’agisse du choix des médias, du planning de diffusion et de l’articulation des différents messages, une stratégie de cross-média doit être finement pensée en amont pour atteindre tous ses objectifs.

Avec le cross-média marketing, il est ainsi possible d’être présent sur plusieurs médias en même temps pour s’assurer de toucher sa cible, mais aussi de mettre en place une stratégie de communication offensive, qui monte en puissance au fur et à mesure de la diffusion des différents messages via les différents médias. On pourra ainsi élaborer un premier message informatif via une publicité papier, puis diffuser une publicité persuasive en organisant un événement, et enfin mettre en place des rappels incitant le client à passer à l’action en utilisant les e-mailings ou la publicité ciblée en ligne. Le succès d’une stratégie de cross média repose donc sur la complémentarité des différents médias utilisés, et permet une montée en puissance de la campagne.

Concrètement, comment s’organise une campagne de cross média ?

Le principal objectif du cross média marketing n’est pas seulement lié à la couverture de la cible. La pluralité des médias, aussi appelée stratégie de plurimédia, était un enjeu à l’aube des années 2000 : l’idée était alors d’utiliser un maximum de médias différents simultanément, sans réel lien entre eux. A l’heure actuelle, il est toujours vrai qu’en diffusant ses messages sur 2,3,4 médias ou plus encore, on augmente les chances qu’a la cible d’y être exposée.

Mais l’intérêt du cross média repose surtout sur la complémentarité des médias choisis et sur le potentiel d’interactivité entre eux. Il ne s’agit plus seulement d’additionner les médias mais de les faire entrer en résonance. L’objectif est bien, qu’une fois exposée à un premier message, la cible se rende d’elle-même sur le second média vers lequel la première publicité la redirige. Avec le cross média, le rôle du client est essentiel, car c’est en quelque sorte lui-même qui, après un premier contact publicitaire, s’expose aux différents messages que la publicité lui destine.

En effet, le consommateur est maître du rythme qu’il donne à la campagne, puisque le cross-média l’invite à agir : il pourra choisir ou non d’approfondir l’expérience après avoir été une première fois exposé au message. Il n’est donc plus passif devant la publicité comme auparavant, mais est invité à agir pour enrichir son expérience. Ce qui a permis ce changement au début des années 2000, c’est bien sur l’arrivée d’Internet. Dès lors, dans les campagnes de communication, ce n’est plus la quantité qui compte mais l’interactivité, plus l’exposition mais la connexion.

Concrètement, une stratégie de cross-média consistera à diffuser en premier lieu les messages sur des médias dits traditionnels, qui permettent une large couverture de la cible : une campagne d’affichage, une publicité TV, la diffusion de flyers papiers, etc. Ces médias permettront de remplir l’objectif de diffusion du message initial, qui permettra ensuite de renvoyer vers des médias complémentaires.

Le plus souvent, c’est Internet qui est utilisé comme média complémentaire, car il permet l’interactivité nécessaire au cross média. En se rendant sur un site Internet ou un réseau social, le client est actif et autonome. De plus, Internet offre la possibilité de récolter des informations sur la cible: grâce à des jeux-concours ou à l’inscription à une newsletter, on peut récupérer des informations telles que l’email de la cible.

Et la stratégie de cross média continue, avec dès lors la possibilité d’envoyer des rappels et des relances par mail. Le cross média marketing peut ainsi prendre une dimension exponentielle, en impliquant la cible au fur et à mesure de la campagne, et en lui envoyant des messages de plus en plus incitatifs. Ainsi, utiliser plusieurs médias pour la même campagne permettra, selon les médias, d’attirer l’attention, de susciter l’intérêt, de créer le désir et finalement de provoquer l’action, à condition de savoir sélectionner les bons médias aux bons moments !

Cette stratégie publicitaire permet ainsi de palier le côté intrusif de la publicité, en impliquant seulement des consommateurs qui ont le désir d’en savoir plus. Etre visible partout, oui, car c’est l’enjeu pour les marques avec la multiplication des canaux de communication et d’information, mais pas n’importe comment donc. Les stratégies de communication réussies sont celles qui arrivent à s’adapter à l’évolution de la consommation médiatique de leur audience.

Quels sont les bénéfices du cross média marketing ?

Une stratégie adaptée aux usages actuels des consommateurs

D’abord, le cross média est une adaptation naturelle au comportement actuel des consommateurs. Une étude de KR Médias a montré que 71% des internautes âgés de 13 à 24 ans, surfent sur Internet et écoutent la radio en même temps le soir, et 40% des 25-34 ans sont à la fois sur Internet et devant leur télévision.

Les sources d’information et de communication se font plus nombreuses, et les consommateurs auront naturellement plus d’attrait pour les marques les plus présentes sur l’ensemble des médias qu’ils fréquentent. Et pour apporter toujours plus d’intérêt au consommateur, le cross média ne se contente pas de soumettre des messages publicitaires de manière unilatérale, il implique aussi son audience dans une expérience médiatique, en les invitant à se connecter sur un site Internet, à visionner une vidéo, à diffuser une information à leurs amis, à participer à un jeu concours…

Plus d’intérêt pour le consommateur

Ensuite, le cross-média garantit l’exposition répétée à un même message, mais pas de manière répétitive. Cette stratégie se veut bien plus subtile que le « matraquage publicitaire » tant décrié de nos jours. Les études montrent que la répétition d’un même message est essentielle pour que celui-ci soit retenu mais le cross média donne l’occasion de mettre en place une répétition qui ne semble pas en être une pour la cible. Pour être réussie, la stratégie de cross média doit adapter son message à chaque média, de manière à exploiter correctement la force de chacun de ces médias.

Des investissements publicitaires plus rentables

Et puis, avec le cross média, il ne s’agit pas, comme auparavant, d’investir des sommes très importantes dans la publicité pour qu’elle soit efficace. Le but pourra être atteint en investissant par exemple sur un achat de publicité télévisée, couplé à des campagnes par mail, ou à travers les réseaux sociaux, qui peuvent être réalisées pour des coûts modiques.

Le cross-média permet donc de mixer les coûts, et rend les campagnes de publicité plus accessibles car leur réussite ne repose pas tant sur la quantité des messages diffusés et l’aspect « premium » du média sélectionné, que sur l’interaction possible pour la cible avec les messages publicitaires. Mettre en place une stratégie cross média c’est l’opportunité de créer une campagne exponentielle, qui grossit en s’auto-alimentant. Chaque média devient un levier pour le suivant, et chacun permet aussi d’optimiser les effets du média précédent. En additionnant les médias, on additionne aussi les résultats, mais en les combinant, on multiplie leurs effets !

En conclusion : interactivité et résonance

Nous l’avons vu, les effets d’une stratégie de cross media marketing bien menée peuvent largement dépasser les objectifs d’une campagne de communication traditionnelle, à la condition de savoir maîtriser l’exercice. Pour cela, il est nécessaire d’avoir une bonne connaissance de sa cible, et surtout des médias que l’on sélectionne, afin d’adapter le message à chacun de ces médias.

Ensuite, il s’agit de penser la campagne et les différents médias de manière globale, pour ne pas simplement les juxtaposer les uns aux autres, mais les coordonner ensemble pour donner de la résonance à la campagne. Pour optimiser les effets de chaque média, il faudra créer des associations qui fonctionnent : relayer des événements physique grâce au digital, par exemple. Les messages, eux aussi, sont à adapter sur chaque média : l’idée étant que la cible soit exposée au message sur tous les médias, sans que cela lui paraisse répétitif.

Le cross média c’est donc un bon moyen d’éviter la concurrence entre les différents supports de communication, et ainsi de rentabiliser les investissements publicitaires. Avec le cross média, tous les médias deviennent complémentaires et se renforcent de manière à multiplier les effets de la publicité.
RGPD et marketing cross-media : ce qu’il faut anticiper avant le 25 Mai 2018

RGPD et marketing cross-media : ce qu’il faut anticiper avant le 25 Mai 2018


Protection des données, sécurité informatique, respect de la confidentialité, etc. Ces concepts ne datent pas d’hier et font déjà partie intégrante de la stratégie informatique des entreprises et des institutions, dont le groupe TAGG Informatique.

Mais dès le 25 Mai 2018, ces notions seront encore plus sur le devant de la scène, les règlementations qui les définissent vont se durcir et leur mise en pratique sera obligatoire. En effet, avec l’arrivée du Règlement Général pour la Protection des Données (RGPD), ou en anglais General Data Protection Regulation (GDPR), l’ensemble des pays de l’union européenne se verra doté d’un règlement commun afin d’harmoniser la gestion des données.

Il faut dire que le paysage informatique a beaucoup évolué depuis la dernière loi Européenne en la matière, datée de 1995. Le RGPD vient donc adapter la règlementation aux dernières évolutions des technologies et des pratiques des sociétés. Entreprises, organismes publics, associations, sous-traitants, tous seront concernés dès lors qu’ils traitent des données personnelles qui concernent les résidents européens.

« Du réseau social le plus populaire à la boutique de prêt à porter qui collecte des emails pour diffuser une newsletter à l’occasion des soldes, le RGPD n’épargnera personne ! »

RGPD, vous avez dit RGPD ?

Texte de référence en matière de protection des données européennes, le Règlement Général pour la Protection des Données a pour but d’encadrer la récolte, le stockage et l’usage des données personnelles qui concernent des citoyens européens. Le RGPD pourra donc également cibler des sociétés hors Union Européenne, et en premier lieu les géants du web que l’on surnomme les GAFA : Google, Apple, Facebook et Amazon, qui possèderaient 95% du marché des données personnelles. Apporter plus de contrôle aux utilisateurs sur l’usage qui est fait de leurs données personnelles, et simplifier l’environnement règlementaire en harmonisant les lois nationales en Europe, voilà le programme du RGPD !

Le RGPD ou le pouvoir redonné aux citoyens

Alors que 68% des citoyens considèrent qu’ils n’ont qu’un contrôle partiel sur leurs données, selon une étude menée par le cabinet Wavestone en 2017, le RGPD risque bien d’inverser la tendance. Le RGPD donne en effet la priorité aux droits des utilisateurs, en leur offrant la possibilité d’avoir une visibilité permanente sur l’usage de leurs données privées. Et l’on entend par « donnée privée » tout élément qui permet d’identifier un individu personnellement : son nom, son adresse, ses date et lieu de naissance, son adresse IP, des informations sur sa santé, ses origines, ses préférences sexuelles, … Toute entreprise qui traite des données de ce type, que ce soit pour son compte propre ou en tant que sous-traitant, est donc concernée par le RGPD.

Pour les entreprises qui ne traitent que de données relatives à des personnes morales, en revanche, le RGPD ne s’applique pas. Dans l’entreprise, ce genre d’informations que l’on regroupe sous l’expression de « données privées » a une valeur particulière pour le service marketing. Récolter les dates de naissance des clients pour leur envoyer une offre spéciale le jour de leur anniversaire, tracer l’adresse IP des prospects et leur parcours sur le site marchand pour leur proposer ensuite des produits complémentaires à leurs recherches, … autant d’actions ciblées qui permettent de proposer à l’utilisateur un contenu personnalisé, pertinent pour lui, et donc d’augmenter le taux de transformation.

« La base de données des clients et prospects d’une entreprise, historiquement utilisée pour la gestion de la relation client, en est devenue la valeur immatérielle la plus précieuse. Ce n’est pas pour rien qu’on surnomme les données personnelles « l’or noir du XXI° siècle » et que 85.3 millions de données ont été volées rien qu’en France entre 2015 et 2016, soit plus d’une donnée par habitant… »

Dans ce contexte, le RGPD représente un challenge pour les entreprises : réussir à collecter les données de ses prospects et clients, à traiter ces données pour segmenter et cibler de manière pertinente, tout en s’assurant en permanence du consentement de ses clients, de leur information et de la protection de leurs données. En somme, le RGPD dessine une fonction marketing plus raisonnée et plus transparente envers les consommateurs.

le RGPD représente un challenge pour les entreprises : réussir à collecter les données de ses prospects et clients, à traiter ces données pour segmenter et cibler de manière pertinente, tout en s’assurant en permanence du consentement de ses clients, de leur information et de la protection de leurs données.

Des sanctions historiques dans les systèmes d’information

Ce programme ambitieux a de quoi inquiéter les entreprises, car les actions à mettre en œuvre pour entrer en conformité avec le RGPD sont nombreuses et structurantes. Alors, pour les encourager à mettre le pied à l’étrier, le RGPD a imaginé des sanctions historiquement répressives en la matière.

« Qui aime bien châtie bien », voilà un dicton à garder en mémoire pour les entreprises qui recevront l’amende pour non-conformité au RGPD, d’un montant pouvant aller jusqu’à 4% de leur chiffre d’affaire annuel mondial, ou de 20 millions d’euros… la somme la plus importante des deux l’emportant. Les actions les plus durement sanctionnées seront :

  • la récolte de données sans le consentement des personnes
  • le traitement illégal de données
  • le non-respect des droits des individus
  • le transfert de données non sécurisé
  • et le refus d’appliquer les injonctions de la CNIL.

Alors que les peines actuellement appliquées sont à peu près 100 fois moins élevées, les règles du jeu vont se trouver complètement bouleversées par le RGPD. Lorsque la CNIL a épinglé le géant Facebook en Avril 2017 pour de nombreux manquements à sa loi « Informatique et Libertés », ce fut avec une amende de 150 000 euros… Une somme qui passerait à 1 100 000 000 euros si la même sanction était prise demain, sous l’emprise du RGPD.

« Ce sont les CNIL locales de chaque nation qui seront chargées de faire appliquer ces règles et de prendre des sanctions si nécessaire. »

Bien sûr, l’amende sera précédée de quelques alertes : avertissement et rappel à l’ordre avant de suspendre le traitement des données dans les cas les plus critiques.

« A partir du 25 Mai 2018, les entreprises auront surtout à prouver leur volonté d’entrer en conformité avec le RGPD. Les sanctions seront réellement prises au début de l’année 2019. »

De plus, les utilisateurs concernés pourront également demander un recours en justice et l’entreprise incriminée pourra être condamnée à leur verser des dommages et intérêts. Mieux vaut donc viser la mise en conformité au plus vite pour ne pas risquer la faillite.

« A partir du 25 Mai 2018, les entreprises auront surtout à prouver leur volonté d’entrer en conformité avec le RGPD. Les sanctions seront réellement prises au début de l’année 2019. »

Les 4 principes à appliquer pour entrer en conformité avec le RGPD

Pour entrer en conformité avec le RGPD, les entreprises seront tenues de respecter 4 principes : la responsabilité, les concepts de « Privacy by Design » et « Security by default », la désignation d’un Data Protection Officer et la réalisation d’une étude d’impact.

1. Le RGPD, ou responsabiliser les entreprises

La principale notion cachée derrière le RGPD est celle de la responsabilisation des entreprises : avec ce nouveau règlement, les entreprises sont tenues de prendre toutes les mesures pour garantir leur conformité avec le RGPD, mais également de démontrer qu’elles remplissent bien leurs obligations en termes de protection des données personnelles. Et puis, en cas de fuite de données ou de piratage, les entreprises auront l’obligation de signaler le problème aux autorités compétentes. Fini le temps où l’on découvre, 12 à 24 mois après, des cyberattaques sur des dizaines de millions d’utilisateurs, comme ce fut le cas pour Yahoo ou Uber au cours de l’année dernière.

2. Intégrer la protection des données par défaut avec les concepts de « Privacy by Design » et « Security by default »

Le concept de « Privacy by Design » existait avant les prémisses du RGPD, mais il prend tout son sens avec le durcissement des lois sur la protection des données personnelles. L’idée du « Privacy by design » est de prendre en compte le respect de la vie privée dès la conception du produit ou service proposé à l’utilisateur. Le « Privacy by design » couvre aussi, bien sûr, le système d’information : toute application ou base de données doit ainsi, par défaut, intégrer le plus haut niveau de protection des données.

La collecte de données est ainsi limitée aux stricts besoins du traitement, et les exigences de sécurité sont renforcées, en remplaçant par exemple des informations personnelles par des pseudonymes, ou en chiffrant les données pour les protéger en cas de piratage. Le concept de « Security by default », quant à lui, renforce les exigences de sécurité du système d’information. Celui-ci doit être sécurisé à tous les niveaux, physiques comme virtuels, avec par exemple la mise en place de contrôle d’accès au stockage des données, ou de système de prévention de fuite d’informations.

3. Un nouveau rôle, celui de « Data Protection Officer »

Avec le RGPD, c’est une nouvelle fonction qui fait son apparition dans l’entreprise : celle de Data Protection Officer, ou DPO, que l’on pourrait assimiler à un délégué à la protection des données.

« Son rôle consiste à prendre en charge les différentes problématiques liées à la protection des données à caractère personnel au sein de son entreprise. C’est lui qui veille à la conformité avec le RGPD et qui est également le point de contact avec les autorités de contrôle. »

En fonction de la taille de l’entreprise, ce rôle pourra être assumé par un membre de la direction, faire l’objet d’une création de poste, ou encore être confié à un prestataire externe tel qu’un cabinet d’avocats. Dans tous les cas, il devient obligatoire de nommer un DPO dès lors que l’entreprise traite des données à caractère personnel pour diffuser de la publicité ciblée à travers des moteurs de recherche, ou s’il s’agit de données portant sur la santé, destinées à un établissement hospitalier. Donc, pour la boutique de votre quartier qui collecte votre email afin de vous envoyer une newsletter lors des périodes de soldes, nommer un DPO n’est clairement pas nécessaire.

4. Sécuriser les traitements des données avec des études d’impact

Avec le RGPD, une nouvelle étape devra être respectée avant la mise en œuvre de nouveaux traitements de données personnelles : l’étude d’impact. Cela permettra d’identifier les risques potentiels d’atteinte aux droits et protections individuelles. Cette étude d’impact devra également être menée si on constate qu’un traitement présente un risque élevé pour le respect à la vie privée des individus. C’est une étape importante pour les entreprises dans leur parcours de mise en conformité car cette étude d’impact permettra de démontrer leur conformité au RGPD.

Pour entrer en conformité avec le RGPD, les entreprises seront tenues de respecter 4 principes : la responsabilité, les concepts de « Privacy by Design » et « Security by default », la désignation d’un Data Protection Officer et la réalisation d’une étude d’impact.

Concrètement, ce que la RGPD va changer pour les entreprises

L’arrivée du RGPD marque réellement le début d’une nouvelle ère, de nouveaux rapports utilisateur/service. A l’époque où « si c’est gratuit c’est vous le produit » et où on ne se rue plus vers l’or mais vers la data, les entreprises numériques risquent bien de voir leur quotidien bouleversé. Les impacts du RGPD seront particulièrement importants sur les actions du service marketing, étant au centre du traitement des données personnelles des clients.

1. Obtenir le consentement de l’utilisateur

Toute récolte de données privées concernant l’utilisateur doit faire l’objet d’un consentement explicite et positif de la part de l’utilisateur.

« Concrètement, lorsqu’un prospect ou client livre des informations personnelles, en remplissant par exemple un formulaire de contact, l’usage qui sera fait des données doit être expliqué, et justifié. »

Qu’un établissement bancaire stocke des informations de type justificatifs de revenus, cela se justifie de par la nature de son activité. S’il s’agissait d’une compagnie aérienne en revanche, cela serait répressible. Les données récoltées doivent donc être strictement nécessaires à l’activité de l’entreprise qui les récolte, et l’usage qui en sera fait doit être explicité clairement aux utilisateurs, qui doivent explicitement donner leur accord pour cela. Ainsi, les cases pré-cochées pour recevoir une newsletter hebdomadaire seront interdites par le RGPD.

« Tout système de profilage, comme les traitement automatisés traçant l’activité d’un client sur un site marchand, doivent également être explicités. Et l’utilisateur a le droit de s’opposer à ce profilage. »

De quoi bouleverser les actions des professionnels du marketing, qui, dans tous les secteurs d’activité, ont pris l’habitude de se baser sur des outils de Customer Relationship Management et d’analyse prédictive pour cibler finement leurs prospects et clients. Particulièrement médiatisé, ce nouveau droit donné aux utilisateurs, et soutenu par les associations de consommateurs, promet de faire l’objet de nombreuses demandes dès le printemps prochain.

2. Appliquer les principes de suppression et de portabilité des données

Le consentement de l’utilisateur à livrer ses données n’est cependant pas irrévocable.

« À tout moment, celui-ci doit pouvoir demander la suppression de ses données, où la récupération dans un format ouvert et lisible par une machine. »

C’est ce que l’on appelle le principe de portabilité des données : un utilisateur peut ainsi récupérer ses données et choisir de les transmettre à un autre organisme, une plateforme d’achat par exemple, qui pourra récupérer son historique en tant que client.

3. Informer et alerter en cas de fuite de données

Le RGPD implique aussi de prendre des mesures fermes en termes de sécurité.

« Chaque société doit informer les utilisateurs sur le parcours de chaque donnée : où sont-elles stockées, des sous-traitants interviennent-ils dans le traitement de ces données ? »

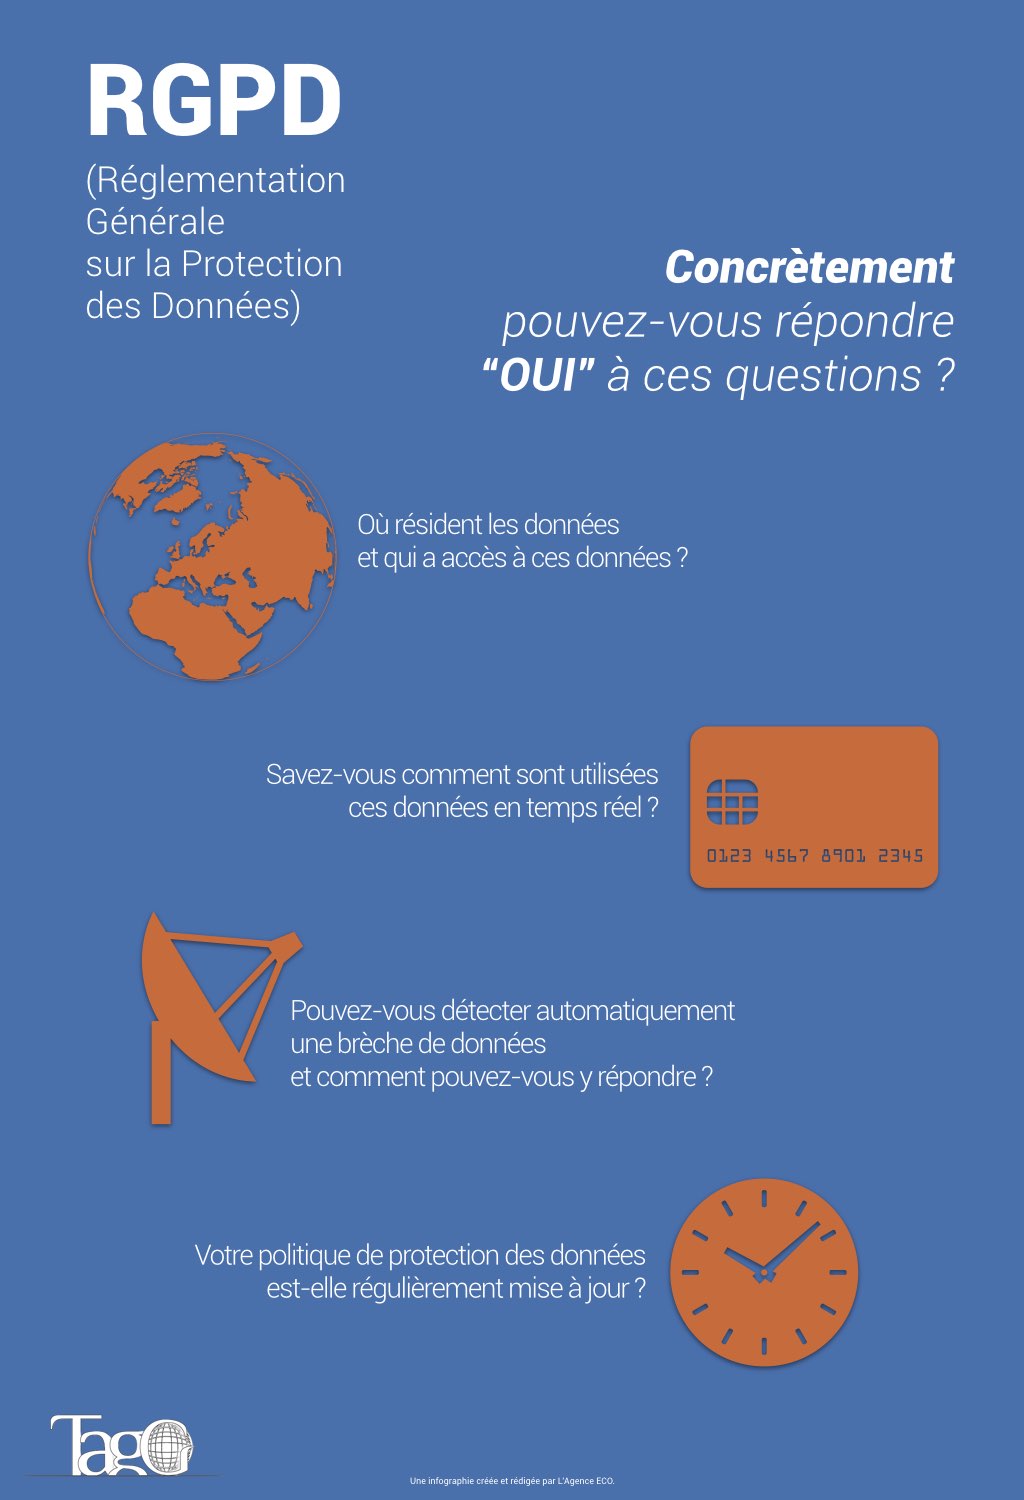
La transmission des données vers un pays hors Union Européenne est formellement interdite et toute fuite de données doit faire l’objet d’une alerte auprès des utilisateurs. En résumé, pour s’assurer de répondre aux exigences de sécurité voulues par le RGPD, il faudra pouvoir répondre aux questions suivantes :

  • Où résident les données et qui a accès à ces données ?
  • Savez-vous qui accède à ces données et comment elles sont utilisées en temps réel ?
  • Pouvez-vous détecter automatiquement une brèche de données et comment pouvez-vous y répondre ?
  • Votre politique de protection des données est-elle régulièrement mise à jour ?

Pour garantir d’être en conformité avec le RGPD, il faudra non seulement avoir la réponse à ces questions mais aussi s’assurer que tous les acteurs qui participent aux processus de récolte et de traitement des données, sont en mesure d’appliquer les règles du RGPD. Il est donc nécessaire de former le personnel et d’établir des contrats précis avec les fournisseurs et sous-traitants pour garantir une sécurité tout au long de la chaine de traitement des données.

infographie RGPD

Conclusion : un chemin court mais intense jusqu’au 25 Mai 2018

Même si les exigences du Règlement Général pour la Protection des Données sont dans la continuité des devoirs imposés par la Directive sur la protection des données personnelles adoptée en 1995, les actions à appliquer pour entrer en conformité sont nombreuses. La particularité du RGPD réside dans la multiplicité des cas qu’elle couvre et dans la précision qu’elle demande dans la connaissance du traitement des données et dans l’information à diffuser aux utilisateurs.

Une récente étude de SafeDK dévoile que 55% des applications mobiles les plus utilisées ne seraient pas conformes au RGPD. Dans une autre étude de l’entreprise de cyber-sécurité F-Secure, seules 37% des entreprises disent se sentir totalement familières avec le RGPD. Malgré cela, 2018 sera l’année de l’action en matière de sécurité informatique, et les entreprises, quelle que soit leur taille semblent l’avoir bien intégré. La médiatisation d’attaques de très grande ampleur, telles que WannaCry en Mai 2017, ont participé à cette prise de conscience au sein des entreprises.

La mise en place des actions visant à renforcer la sécurité informatique, et donc la protection des données personnelles, pourrait bien venir des moyens actuellement utilisés par le marketing, avec l’intelligence artificielle. Le rythme des progrès en la matière ne cesse de s’accélérer et les analyses prédictives permises par l’intelligence artificielle pourraient bien représenter un vrai coup de pouce à l’application du RGPD.

TAGG et la RGPD

Découvrez dans cet article les actions mises en place par le groupe TAGG Informatique pour se mettre en conformité avec la RGPD.

Pin It on Pinterest